
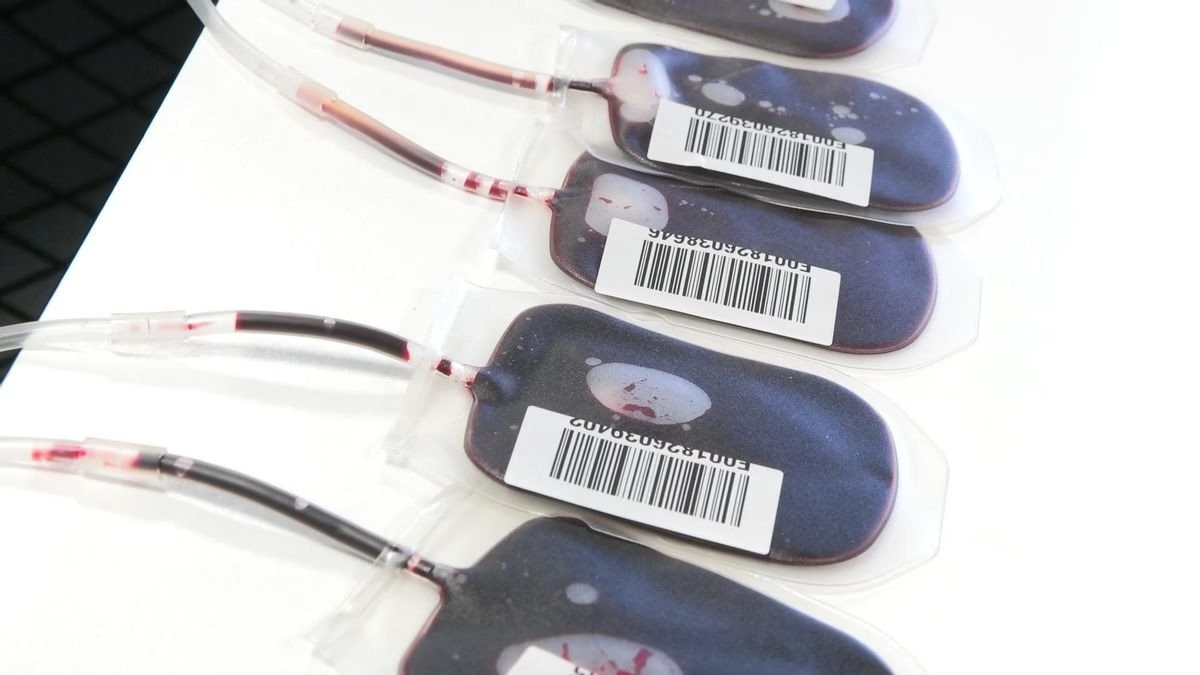
El Establecimiento Francés de Sangre (EFS), operador público encargado de las transfusiones en Francia, confirmó que un ciberataque manipuló la temperatura de sus congeladores y forzó una evacuación de emergencia para evitar la pérdida de sangre y plasma almacenados. El incidente ocurrió la noche del lunes y, según el organismo, no se registraron daños sanitarios ni pérdidas de productos sanguíneos. La noticia trasciende las fronteras francesas porque revela una vulnerabilidad crítica en la infraestructura sanitaria y conecta con una oleada de sabotajes a cámaras frigoríficas de supermercados en Europa y bases militares de Estados Unidos.
Un ataque coordinado contra la cadena de frío
El modus operandi fue similar al de los incidentes previos: alguien accedió a los sistemas de gestión de temperatura y forzó la descongelación. En el caso del EFS, los sistemas de vigilancia y alarma permitieron identificar rápidamente las anomalías. “Los sistemas de vigilancia y de alarma del EFS han permitido identificar rápidamente estas anomalías y tomar las medidas necesarias para que ninguna muestra o producto sanguíneo se vea alterado”, afirmó el organismo en un comunicado.
Tras detectar la intrusión, los operarios retomaron el control de parte de las máquinas, desconectaron el resto y trasladaron la sangre de forma preventiva a otras instalaciones. “No se ha identificado ningún impacto sanitario y no hay que declarar ninguna pérdida de productos sanguíneos”, aseguró la entidad.
El EFS, pieza crítica del sistema de salud francés
El EFS cuenta con 10,000 trabajadores y suministra sangre, plasma y plaquetas a más de 1,900 hospitales en toda Francia, donde atiende a más de un millón de pacientes al año. Su función es esencial para cirugías, tratamientos oncológicos y emergencias. Un fallo en la cadena de frío podría tener consecuencias devastadoras para la atención médica.
Tras el suceso, el organismo movilizó a sus equipos junto al Ministerio de Sanidad y los equipos de ciberseguridad franceses, además de reforzar la vigilancia de las temperaturas en todos sus centros.
El proveedor externo, en el punto de mira
El EFS puntualizó que no fue el blanco directo de la operación, ya que la brecha se produjo en la herramienta de gestión instalada por su proveedor de frío. Según revelaron varios medios galos, la empresa subcontratada es Coolworld. En un comunicado difundido este miércoles sin mencionar al banco de sangre, la compañía afirmó que “la vulnerabilidad mencionada actualmente en los medios concierne a un componente suministrado por un proveedor externo y no controlado directamente por Coolworld”, y añadió que “solo un número limitado de unidades” resultó afectado antes de que sus técnicos aplicasen medidas para contener el incidente.
Oleada de ataques a cámaras frigoríficas en Europa
El sabotaje contra las reservas de plasma se produjo de forma simultánea a la oleada de ataques que esta semana ha inutilizado las cámaras de frío de supermercados en once países europeos. El lunes se registraron incidencias en establecimientos de Bélgica, Estonia, Finlandia, Irlanda, Luxemburgo, Países Bajos y Suecia, a los que el martes se sumaron comercios de Alemania, Italia, el Reino Unido y Rumanía.
Esta sucesión de ataques llega pocas semanas después de un primer golpe en octubre contra entre 400 y 700 supermercados en Francia bajo el mismo método, que dejó pérdidas de entre decenas de miles y 130,000 euros por tienda en comida desechada. Asimismo, Estados Unidos ha reabierto la investigación sobre una serie de fallos registrados en agosto en las cámaras frigoríficas de los economatos de al menos seis bases militares en su territorio, que obligaron a tirar miles de kilos de alimentos. Aunque en un primer momento se atribuyó a una avería, el Pentágono y la División de Investigación Criminal del Ejército trabajan ya con las autoridades francesas ante la sospecha de que ambos episodios formen parte de una misma campaña.
Reacción de la Unión Europea
La extensión de los ataques ha activado las alertas en Bruselas. El portavoz de la Comisión Europea, Thomas Regnier, confirmó contactos urgentes con las autoridades nacionales para articular una respuesta conjunta. “Estos no son incidentes aislados y, por supuesto, tenemos que ser colectivamente resilientes y estar preparados para este tipo de incidentes cibernéticos”, declaró.
Vulnerabilidades conocidas y falta de actualizaciones
A la espera de que concluyan las pesquisas sobre lo ocurrido en el banco de sangre francés, las investigaciones sobre la oleada de octubre en Francia apuntaron a vulnerabilidades conocidas desde hacía más de un año y a descuidos de seguridad. El fabricante de los equipos saboteados entonces, Danfoss, detectó un agujero en su software y lanzó parches correctivos en marzo y agosto de 2025, pero muchas de las máquinas afectadas habían superado su ciclo de soporte y habían dejado de recibir actualizaciones. Los investigadores comprobaron después que numerosos establecimientos mantenían los paneles de control de sus congeladores abiertos a Internet o con contraseñas débiles y predefinidas.
Motivaciones inciertas
Por el momento ningún grupo ha reivindicado los ataques y las motivaciones siguen sin esclarecerse. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explicó este martes a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los especialistas contemplan varias vías, desde una maniobra de extorsión económica para exigir pagos a cambio (un extremo del que todavía no hay pruebas de que se haya producido) hasta la intervención de grupos hacktivistas o comandos “apoyados por estados”.
Implicaciones para América Latina
Aunque los incidentes ocurrieron en Europa y Estados Unidos, el sector salud de América Latina no está exento de riesgos similares. La dependencia de sistemas conectados para la gestión de temperatura en bancos de sangre, hospitales y centros de distribución de alimentos es cada vez mayor. La falta de actualizaciones, el uso de contraseñas débiles y la interconexión de dispositivos industriales son factores que pueden reproducirse en la región. La recomendación de los expertos es revisar los protocolos de ciberseguridad en infraestructuras críticas y garantizar la segmentación de redes.