
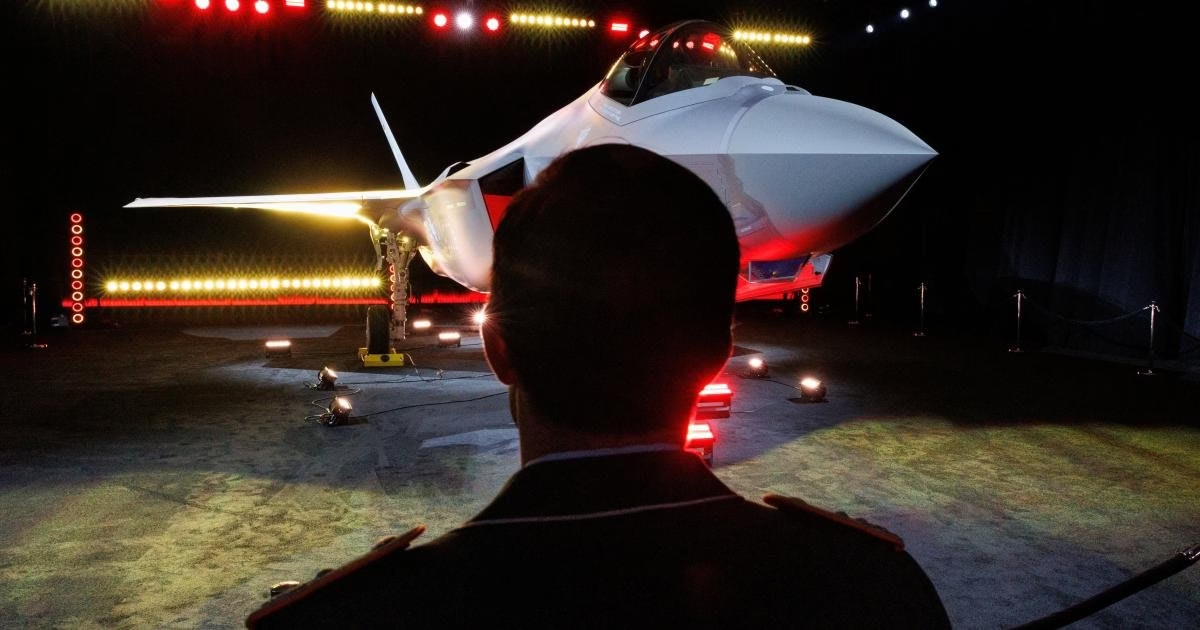
La reciente desviación de un cargamento de componentes del caza furtivo F-35 desde Australia hacia Hong Kong, donde quedó en manos chinas, ha encendido las alarmas en Washington. Aunque las autoridades estadounidenses lo atribuyen a un error logístico, el incidente expone una vulnerabilidad sistémica: la creciente dependencia de cadenas de suministro globalizadas y de alianzas militares que, si no se protegen adecuadamente, pueden convertirse en puertas traseras para los adversarios.
La expansión de la base industrial de defensa
Estados Unidos está impulsando un ambicioso plan para revitalizar su base industrial de defensa, que abarca la red de empresas y organizaciones nacionales e internacionales responsables de la investigación, producción, entrega y mantenimiento de las operaciones militares. El secretario de Defensa, Pete Hegseth, ha hablado de volver a una “economía de guerra”. Para ello, Washington colabora con aliados, especialmente en el Indo-Pacífico, para ampliar la producción militar y hacer las cadenas de suministro más resistentes.
Corea del Sur ya realiza mantenimiento y reparaciones de buques navales estadounidenses; Japón cuadruplicará su producción de misiles antibalísticos; y los misiles de precisión estadounidenses pronto saldrán de líneas de ensamblaje en Australia. Estas iniciativas son sensatas y necesarias, pero también conllevan riesgos significativos: a medida que la base de defensa se extiende, queda más expuesta al espionaje, el robo y el sabotaje.
Una historia de cooperación y riesgos
Desde la década de 1990, Estados Unidos ha trabajado con aliados para fortalecer la producción de defensa. En 1993 se estableció la Base Industrial y Tecnológica Nacional, un marco que institucionalizó la cooperación con Canadá y luego con el Reino Unido, Australia y Nueva Zelanda. Sin embargo, barreras legales y burocráticas frenaron su potencial hasta hace poco.
En los últimos cinco años, los esfuerzos se aceleraron: el pacto AUKUS (2021) entre EU, Reino Unido y Australia para producir tecnologías avanzadas, incluidos submarinos nucleares, fue un hito. En 2023, la Estrategia Industrial de Defensa Nacional subrayó la necesidad de un enfoque global. En 2024 se lanzó la Asociación para la Resiliencia Industrial del Indo-Pacífico, y se firmaron acuerdos bilaterales con Australia, Japón, Corea del Sur y Taiwán, con planes de expandirse a India, Indonesia y Filipinas.
El modus operandi de los adversarios
Rusia, China y Corea del Norte han perfeccionado técnicas para obtener ventajas. El espionaje tradicional sigue vigente: la Unión Soviética penetró el Proyecto Manhattan; China robó secretos del F-22, F-35 y el C-17. Ahora, los avances en inteligencia artificial y computación cuántica podrían tener implicaciones estratégicas similares a las de la bomba atómica.
Según un informe de Google Threat Intelligence Group de febrero, la base de defensa estadounidense está “bajo un estado de asedio constante y multivectorial” en el ciberespacio. Los adversarios roban información sensible, secretos comerciales y propiedad intelectual reclutando empleados o hackeando redes de fabricantes. También cultivan fuentes dentro de empresas e instituciones académicas: un informe de septiembre de 2025 del Comité Selecto de la Cámara de Representantes sobre China identificó más de 100 asociaciones académicas entre universidades estadounidenses y entidades chinas que representan un riesgo de seguridad nacional. Corea del Norte ha infiltrado trabajadores remotos de TI en contratistas de defensa.
La inversión extranjera y las adquisiciones también son armas: la compra en 2008 de la británica Dynex Semiconductor por una subsidiaria de una empresa estatal china dio a la marina china acceso a tecnología para cañones de riel y sistemas de lanzamiento electromagnético.
Los aliados del Indo-Pacífico en la mira
China y Corea del Norte han intensificado sus ataques contra aliados de EU en la región. En 2024, la Agencia Nacional de Policía de Corea del Sur reveló que hackers norcoreanos lanzaron ciberataques contra empresas de defensa surcoreanas durante más de un año, robando datos técnicos. También reportó un aumento del 40% en casos de transferencia ilegal de tecnología, muchos vinculados a China.
Japón, apodado “el paraíso de los espías” durante la Guerra Fría, sigue siendo un centro de espionaje. Una investigación del New York Times reveló que miembros de una unidad de inteligencia militar rusa con sede en Tokio se han hecho pasar por diplomáticos y empresarios para adquirir tecnologías de defensa prohibidas, incluidos componentes para misiles de crucero Kh-101. El grupo de hackers chino MirrorFace realizó más de 200 ciberataques contra objetivos japoneses entre 2019 y 2024. En febrero de 2025, las fuerzas armadas japonesas descubrieron que algunos de sus miembros habían distribuido memorias USB con malware chino durante más de un año.
En Australia, los adversarios han intentado infiltrarse en AUKUS. El grupo hacktivista proiraní Cyber Toufan atacó a contratistas israelíes y accedió a material sobre programas de armas australianos, incluido el vehículo de combate de infantería Redback. Mike Burgess, director del servicio de inteligencia nacional, ha advertido que Australia es un objetivo prioritario y que “el personal de defensa está siendo atacado en persona y en línea”. En 2024 reveló que una red de espionaje, denominada “el equipo A”, había reclutado a un ex político australiano y ofrecido pagos a empleados del sector de defensa por información sobre AUKUS y tecnologías sensibles.
Sabotaje: la otra amenaza
Desde 2022, la inteligencia militar rusa ha atacado a fabricantes de armas europeos y a la logística. Incluso planeó asesinar a Armin Papperger, CEO del gigante alemán Rheinmetall, para socavar el apoyo a Ucrania. Los servicios de seguridad estadounidenses temen que los adversarios introduzcan productos maliciosos en las cadenas de suministro para robar o alterar datos, interrumpir operaciones o comunicaciones. En un escenario de guerra, comprometer las líneas de producción o los sistemas de armas podría dar ventajas enormes al enemigo.
Brechas en la seguridad de los aliados
Estados Unidos y sus aliados cuentan con sistemas de protección, pero no siempre funcionan. La Agencia de Contrainteligencia y Seguridad de Defensa supervisa el Programa Nacional de Seguridad Industrial, que protege a la industria nacional mediante la gestión de autorizaciones de seguridad, ciberseguridad y detección de espionaje. Sin embargo, muchas empresas pequeñas de la cadena de suministro quedan fuera del radar y no pueden costear protecciones adecuadas.
En el extranjero, los problemas se magnifican. Aunque los acuerdos bilaterales establecen estándares, los aliados tienen regímenes legales, culturas de seguridad y capacidades muy diferentes. Australia, el aliado más capacitado del Indo-Pacífico, es parte de los Cinco Ojos y tiene un programa robusto, pero Burgess advierte que enfrenta “niveles sin precedentes de espionaje” que aumentarán con AUKUS. Corea del Sur y Japón tienen vulnerabilidades legales y de contrainteligencia que apenas están abordando. Hasta febrero pasado, Corea del Sur solo podía procesar espionaje en casos relacionados con Corea del Norte; la mayoría de los chinos sorprendidos filmando instalaciones sensibles quedaban impunes. Japón aún no prohíbe explícitamente que individuos actúen como agentes clandestinos o acepten pagos de servicios de inteligencia extranjeros, aunque recientemente estableció dos organismos de supervisión y prepara una ley “antiespionaje”.
Recomendaciones para cerrar las brechas
Washington debe ayudar a sus aliados a elevar sus estándares de seguridad. Si bien la seguridad absoluta es imposible y aplicar rígidamente los estándares estadounidenses frenaría la cooperación, es crucial garantizar que los programas de los aliados sean comparables y que se cubran las brechas rápidamente. Para ello, se propone:
- Desarrollar un sistema de calificación integral para la seguridad industrial de defensa, similar al que usa el Departamento de Estado para evaluar esfuerzos contra el narcotráfico y la trata de personas. Este sistema evaluaría marcos legales, ciberseguridad, vetting de personal, protección de información clasificada, revisión de inversiones extranjeras y seguridad de la cadena de suministro.
- Ampliar los programas operativos que supervisan la seguridad industrial internacional, como los agentes especiales de contrainteligencia del Servicio de Investigación Criminal Naval y la Oficina de Investigaciones Especiales de la Fuerza Aérea, dotándolos de más recursos.
- Expandir el intercambio de información: permitir que organizaciones de defensa internacionales accedan a los programas de intercambio de ciberseguridad del Departamento de Defensa o desarrollar plataformas multilaterales similares.
- Utilizar la Asociación para la Resiliencia Industrial del Indo-Pacífico para crear un flujo de trabajo dedicado a la seguridad industrial de defensa, que establezca estándares comunes y comparta mejores prácticas de inteligencia.
El incidente del F-35 es un recordatorio de que las cadenas de suministro globalizadas son vulnerables y que los adversarios están ansiosos por explotarlas. Estados Unidos necesita de sus alianzas para revitalizar su base industrial, pero la verdadera cooperación solo será posible si los socios pueden mantener seguras las tecnologías críticas. Fortalecer la seguridad de la investigación, producción y cadenas de suministro militares es imperativo para no convertir una fortaleza en una debilidad.