Entre enero y mayo de 2026, México registró 35,762 reclamaciones por posible fraude financiero, un incremento del 18% en la banca múltiple en comparación con el mismo periodo del año anterior, según la CONDUSEF. En el marco del Mes de la Concientización sobre Ciberseguridad, Auriga —proveedor internacional de soluciones tecnológicas para la banca omnicanal y ciberseguridad bancaria— advierte que la estrategia de defensa de las instituciones financieras ya no puede ser reactiva ni concentrarse solo en las aplicaciones digitales.
De acuerdo con el comunicado, los ciberdelincuentes orientan sus ataques hacia el punto de menor resistencia: un usuario desprevenido, un proveedor externo, un servidor mal configurado o un cajero automático. Ante esta realidad, la empresa señaló que se deben integrar controles de seguridad directamente en los procesos operativos cotidianos, aplicando esquemas de autenticación multifactor, el principio de mínimo privilegio, credenciales robustas y mecanismos de verificación ante solicitudes inusuales.
Esta exigencia de control se extiende a terceros con acceso operativo, como los equipos de mantenimiento técnico de cajeros, cuya actividad requiere supervisión continua. La compañía subrayó que la ciberseguridad integral debe formar parte de la operación diaria y no limitarse a una responsabilidad exclusiva del área de TI o a capacitaciones esporádicas.
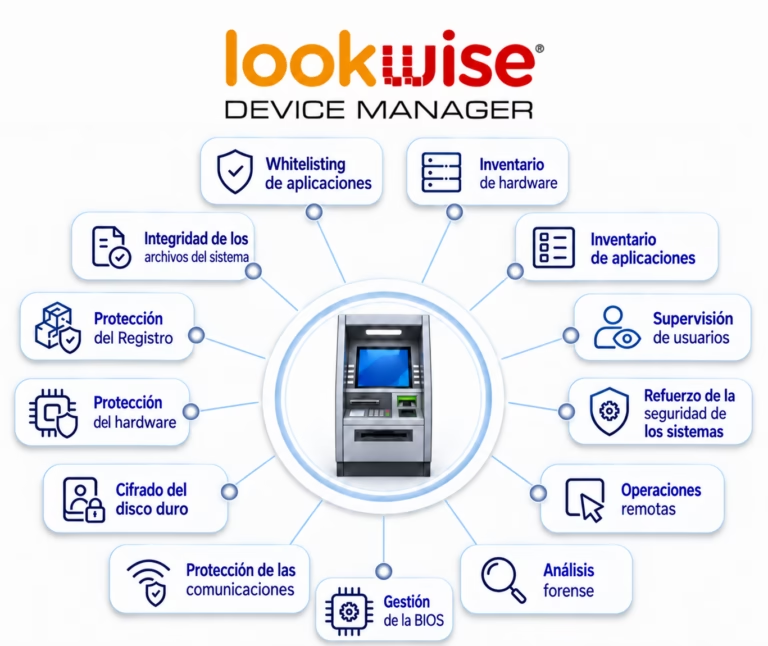
El documento también advierte que la superficie de ataque se ha extendido: el riesgo abarca desde usuarios y proveedores hasta servidores, comunicaciones y la infraestructura física de los cajeros. Por ello, en la red de cajeros la seguridad exige resguardar hardware, firmware y arranque, manteniendo la supervisión humana en decisiones de alto impacto.
Frente a este escenario, Auriga sostiene que el futuro del sector radica en conectar la agilidad digital con presencia física inteligente, permitiendo a los bancos extender sus servicios a zonas clave con menos costos operativos sin sacrificar la seguridad. La nueva generación de cajeros, añade, optimiza la gestión del efectivo, fortalece la personalización de atención y amplía el alcance comercial de las entidades financieras.
El incremento sostenido en operaciones digitales y presenciales exige, según la empresa, mecanismos robustos de protección de datos e infraestructura para blindar los dispositivos críticos ante ciberataques y modalidades de fraude en canal físico e híbrido. La compañía reiteró que la protección debe comenzar desde la raíz y mantenerse como una práctica operativa permanente.
